PKO BP ostrzega klientów iPKO biznes przed fałszywymi stronami logowania. Cyberprzestępcy podszywają się pod bank i wyłudzają dane, a chwila nieuwagi może kosztować utratę środków.
Oszustwo uderza w klientów iPKO biznes. Przekierowania kradną loginy
Przestępcy tworzą strony do złudzenia przypominające panel logowania iPKO biznes. Celem jest przejęcie identyfikatora, hasła oraz dalszych autoryzacji. Po wprowadzeniu danych logowania ofiara często proszona jest o kolejne kroki, co ułatwia dostęp do konta. To nie są oficjalne strony banku.
Przekierowania pojawiają się z różnych miejsc. Najgroźniejsze są te z reklam w wyszukiwarce, które wyglądają jak zwykłe wyniki. Do wejścia na fałszywą witrynę zachęcają też wiadomości e-mail lub SMS. Każda z tych metod ma jeden cel, zdobyć dane i autoryzacje, zanim błąd zostanie zauważony.
Reklamy i wiadomości podszywają się pod bank. Drobny szczegół zdradza fałszywkę
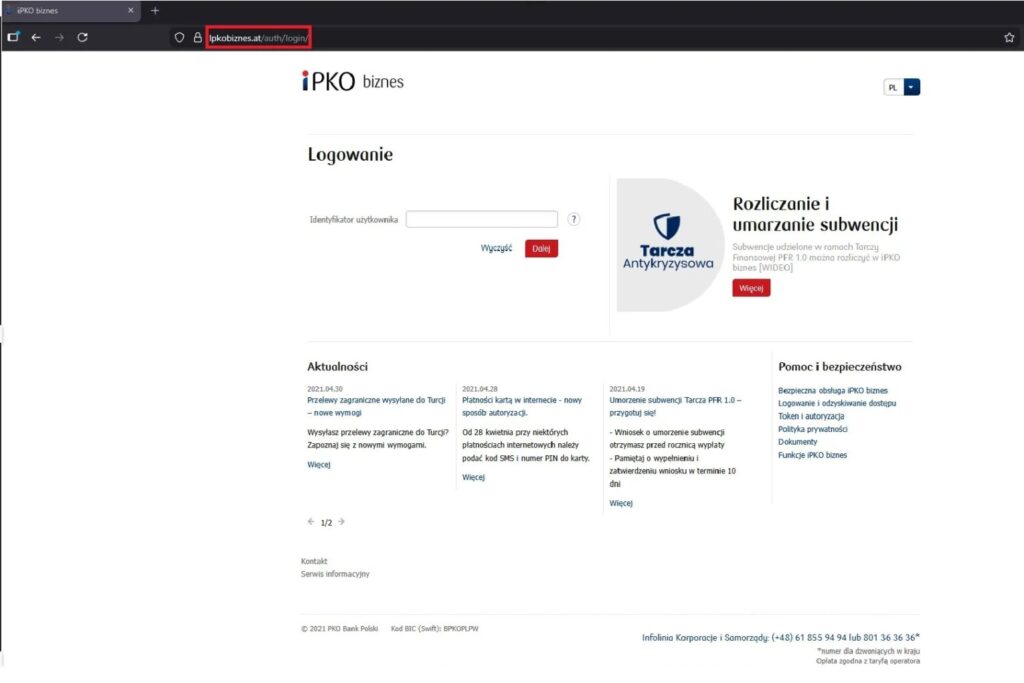
Podstawą jest dokładne sprawdzenie adresu strony przed zalogowaniem. Z kolei połączenie musi być szyfrowane. Warto spojrzeć na kłódkę w przeglądarce, certyfikat oraz czy wygląd serwisu nie odbiega od znanego układu. Błędy językowe i nietypowe prośby o dodatkowe dane to kolejny sygnał ostrzegawczy. Bank zamieścił przykład fałszywej strony, poniżej zdjęcie:
Bank przypomina też zasadę dotyczącą komunikacji. Wiadomości e-mail i SMS wysyłane przez PKO BP nie zawierają linków do logowania. Jeśli w treści pojawia się odnośnik, to powód, aby przerwać działanie. Najbezpieczniej przejść do bankowości, otwierając stronę wpisując adres ręcznie.
W razie wątpliwości nie należy wpisywać danych, haseł ani kodów autoryzacyjnych. Najpierw warto zweryfikować sytuację u źródła, korzystając z oficjalnych kanałów kontaktu. PKO BP udostępnia bezpłatną infolinię (numer to 800 302 302), która pomaga zweryfikować podejrzane przypadki. Zgłoszenie może zapobiec dalszym stratom i zablokować oszustwo na czas.
Dlaczego celem jest iPKO biznes? Stawką są wyższe limity i szybkie przelewy
Serwisy biznesowe przyciągają przestępców, bo zwykle obsługują większe kwoty. To sprawia, że nawet pojedynczy błąd użytkownika może mieć poważne konsekwencje finansowe. Cel ataku jest prosty, przejęcie dostępu i wykonanie szybkich dyspozycji. Im mniej czasu na reakcję, tym wyższe ryzyko strat.
Źródło: PKO BP